PHP publikon rregullime për 7 defekte kritike, disa mund të lejojnë ekzekutim kodi në distancë
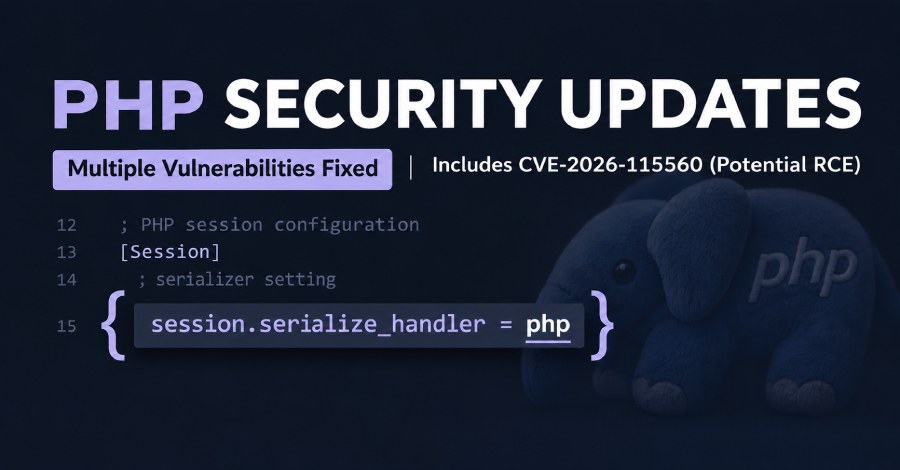
PHP Foundation ka publikuar përditësime sigurie që adresojnë disa defekte kritike sigurie që mund të shfrytëzohen për të arritur ekzekutim kodi në distancë, siç njofton The Hacker News, duke përfshirë CVE-2026-115560. Shtatë nga defektet mbajnë vlerësimin 9.2 sipas CVSS.
Mes defekteve me vlerësim 9.2 janë CVE-2026-115560, i shkaktuar nga validimi i papërshtatshëm i të dhënave hyrëse, i cili mund të çojë në ekzekutim kodi në distancë, modifikim skedarësh, korruptim sesioni ose mohim shërbimi; CVE-2026-129182, një defekt use-after-free që shkakton korruptim kujtese dhe mund të çojë në ekzekutim të plotë kodi në distancë; dhe CVE-2026-126714, një defekt TOCTOU që mund të lejojë ekzekutimin e kodit arbitrar me privilegjet e punonjësit të PHP-së.
Lista vijon me CVE-2026-129289, i shkaktuar nga interpretimi jokonsistent i kërkesave HTTP, i cili mund të ekzekutojë kod PHP të kontrolluar nga sulmuesi pa ndërveprimin e një përdoruesi tjetër, në konfigurime të tilla si nginx me fastcgi_keep_conn të aktivizuar; CVE-2026-129474, një defekt use-after-free që mund të çojë në ekzekutim kodi në distancë në PHP 8.5 e më vonë; CVE-2026-129481, një defekt use-after-free në pastrimin e sesioneve; dhe CVE-2026-129496, një defekt use-after-free përmes të cilit një sulmues i paautentifikuar në distancë mund të rrëzojë punonjësit e PHP-së ose të ekzekutojë kod arbitrar. Një defekt i tetë, CVE-2026-129291, me vlerësim 8.8, mund të lejojë përshkallëzim lokal të privilegjeve.
Vëmendje të veçantë meriton CVE-2026-126714, të cilin kompania e sigurisë Depthfirst e ka koduar “phpAfterShell” dhe e ka përshkruar si një defekt kritik që mund t’i mundësojë një sulmuesi në distancë të ekzekutojë kod arbitrar në serverët e prekur. Ai prek çdo aplikacion që përdor një version të prekur të PHP-së me sesione të bazuara në skedarë, ndërsa nëse rregullimi i menjëhershëm nuk është i mundur, këshillohet çaktivizimi i progresit të ngarkimit të sesionit.
Rregullimet janë të disponueshme në PHP 8.2.36, 8.3.37, 8.4.28, 8.5.13 dhe 8.6.0, ndërsa përdoruesit në degët 8.2.x–8.5.x këshillohen të përditësojnë në versionin më të fundit.