Roja Bregdetare dhe FBI inspektuan dy tankerë energjie pas sulmeve kibernetike; sa i rrezikshëm është kërcënimi?
Seksione të forcave të Rojet Bregdetare amerikane dhe agjentë të FBI-së hipën në dy tankerë energjie që po lëviznin drejt Teksasit pasi anijet pësuan sulme kibernetike gjatë udhëtimit, sipas zyrtarëve amerikanë. Një prej tyre ishte VL Prosperity, një supertanker 1,093 këmbë i regjistruar në Liberi dhe me destinacion Galveston; të dhënat publike tregojnë se anija la terminalin naftëmbajtës Sidi Kerir në Egjipt më 1 gusht dhe, sipas raportimeve, u godit pranë ngushticës së Gjibraltarit më 7 gusht, duke shënuar probleme që sipas disa raportimeve shtetërore iraniane prekën sistemet e lundrimit dhe komandimit.
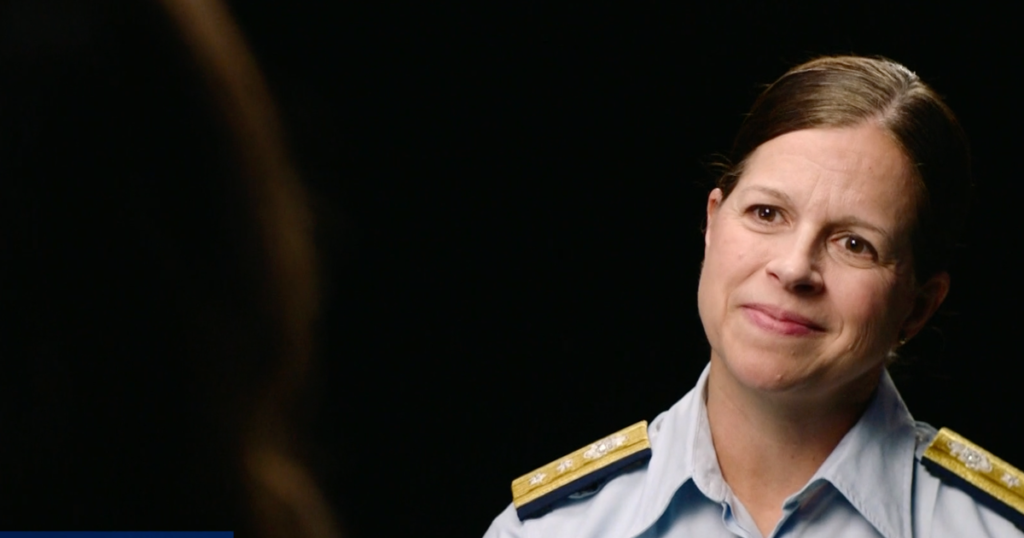
Siç raporton CBS News, komandantja e U.S. Coast Guard Cyber Command, admiralja e zëvendësme Amy Grable, tha se hetuesit gjetën prova të aktiviteteve të dëmshme kibernetike dhe se ekipe të Rojet Bregdetare së bashku me FBI-në hipën në anije më 21 gusht, ku qëndruan për katër ditë për të kërkuar malware dhe për të mbledhur të dhëna. Sipas saj, ekipet analizuan sistemet IT dhe lidhjet e mundshme me sistemet operative të anijes dhe nuk gjetën dëshmi që anija të ishte bërë e paqëndrueshme për lundrim; hetimet po përpiqen të përcaktojnë nëse sulmet lidhen me një aktor të huaj, përfshirë Iranin.
Rreziku që paraqesin anijet e mëdha është se shumë sisteme kritike të tyre — propulsioni, navigimi, drejtimi, ballast-i dhe sisteme të tjera operacionale — janë të lidhura me rrjete të lidhura me internetin. Një sulm që arrin të depërtojë në këto sisteme mund të manipulojë funksione kyçe, të shkaktojë bllokim të kanaleve të lundrimit, incidente ndotjeje, ose aksidente që rrezikojnë portet dhe rrjedhën tregtare.
Ekspertët e sigurisë industriale theksuan se disa detaje të raportuara janë teknisht të mundshme, por atribimi i një sulmi kibernetik merr kohë dhe kërkon krahasimin e metodave të përdorura nga sulmuesit. Sipas specialistëve, pengesat teknike për të sulmuar sisteme operative mund të mos jenë aq komplekse sa mendohet publikisht: ekziston kod i dëmshëm në dispozicion dhe mjetet e inteligjencës artificiale po përshpejtojnë aftësitë e sulmuesve. Për këtë arsye, autoritetet dhe operatorët e anijeve rekomandojnë masa bazë të sigurisë — segmentim rrjeti, përditësime dhe mbrojtje kundër phishing-ut — dhe inspektime për të mbyllur dobësitë.
Hetimet vazhdojnë ndërkohë që autoritetet amerikane nuk e kanë bërë publike një atribucion për sulmet dhe disa raporte shtetërore të Iranit janë vënë nën shqyrtim të pavarur. Sipas CBS News, zyrtarët përdorin krahasime të taktika-teknikave dhe procedurave për të identifikuar “gishtat digjitalë” të sulmuesve, ndërsa Rojet Bregdetare dhe partnerët u bëjnë thirrje pronarëve dhe operatrorëve të anijeve të forcojnë praktikat bazë të kibernetikës për të ulur rrezikun e incidenteve të ardhshme.