Grupi spiunazhi SilentAir përgjon rrjetet aziatike të telekomit: kodet 2FA me SMS devijohen, shënjestër kryesore Tajvani
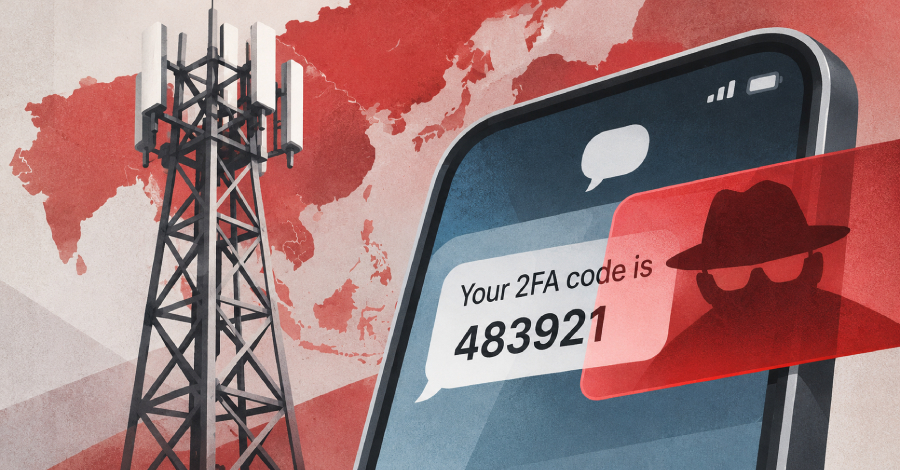
Një grup spiunazhi kibernetik, i pagëzuar SilentAir, ka depërtuar në rrjetet e telekomunikacionit në Azi dhe ka devijuar thirrjet dhe mesazhet e personave të zgjedhur, përfshirë kodet e autentikimit me dy faktorë që dërgohen me SMS. Zbulimi vjen, sipas raportit të kompanisë suedeze Enea, të cituar nga The Hacker News, nga hetime të kryera te operatorë celularë në të paktën gjashtë vende aziatike, me shënjestër kryesore Tajvanin. Enea, kompani suedeze e softuerit të telekomit dhe sigurisë kibernetike me seli në Stokholm, e emërtoi grupin këtë javë dhe e vlerëson me besim të lartë si aktor shtetëror, ndërsa lidhjen e mundshme me Kinën e vlerëson vetëm me besim të ulët. Kompania u ka treguar operatorëve të prekur burimet e sulmeve dhe thotë se grupi është ndërprerë për momentin, por paralajmëron se mund të kthehet. Raporti nuk thotë nëse pajisjet e hakuara janë pastruar plotësisht dhe nuk emërton vendet, operatorët apo shënjestrat e prekura.
Sulmi shfrytëzonte protokollet SS7 dhe Diameter, që operatorët i përdorin për sinjalizimin e thirrjeve, mesazheve dhe roaming-ut dhe që kalojnë nëpër rrjetin e përbashkët IPX, ku operatorët i besojnë njëri-tjetrit në shkallë të lartë. SilentAir dërgonte mesazhin UpdateLocation — ose ekuivalentin e tij në Diameter — duke pretenduar se pajisja e hakuar tani i shërben telefonit të shënjestrës. Nëse rrjeti amë e pranonte këtë kërkesë, thirrjet dhe mesazhet e viktimës devijoheshin te sulmuesit, pa e kuptuar as vetë përdoruesi dhe as operatori i tij.
Për disa shënjestra, hetuesit vunë re se kodet e autentikimit me dy faktorë përgjojeshin menjëherë pas devijimit — një shenjë e qartë se sulmuesit po tentonin të hynin edhe në llogari të tjera të viktimave. Nuk ka prova të ngjashme për thirrjet zanore dhe nuk dihet nëse ndonjë llogari u mor në të vërtetë. Megjithatë, përmasat e përgimit janë të pazakonta: ai përbënte 18.3 për qind të sulmeve të vërejtura, kundrejt rreth 2.1 për qind që është tipike për firmat e mbikëqyrjes. Disa nga shënjestrat ishin personalitete të rëndësishme politike dhe zyrtarë qeveritarë.
Sulmet nuk ishin të vazhdueshme, por vinin në shpërthime: nga pak abonentë deri në disa mijëra brenda një muaji, të ndjekura nga pauza që zgjatnin me muaj. Jashtë Tajvanit, shënjestrat ndodheshin kryesisht në Azinë Juglindore dhe Lindore, por herë pas here edhe në Afrikën Lindore, Azinë Qendrore, Lindjen e Mesme dhe Evropë. Grupi dërgonte gjithashtu SMS të heshtura — mesazhe që telefoni nuk i shfaq — në shkallë shumë të madhe, kryesisht te abonentët tajvanezë, me gjasë për të kontrolluar nëse devijimi funksiononte. Tekstet e tyre mbanin fraza reklamuese apo motivuese, si maskim për aktivitetin e vërtetë.
Lidhja e mundshme me Kinën, e vlerësuar nga Enea me besim të ulët, bazohet në disa të dhëna: fokusi i fortë te Tajvani, pa shënjestruar rrjete apo abonentë kinezë, si dhe fakti që aktiviteti ndjek ditën e punës në zonën UTC+8 — nis në orën 09:00, ndalet në fundjavë dhe ngadalësohet gjatë festave kineze. Ekziston edhe një lidhje e mundshme, por e pakonfirmuar, me grupin e njohur si Liminal Panda. Për t’u mbrojtur, Enea u rekomandon operatorëve të përdorin firewall-e GTP-C dhe GTP-U që ndajnë informacion me firewall-et SS7 dhe Diameter, ta trajtojnë të gjithë rrjetin IPX si të pabesueshëm dhe të zbulojnë sinjalizimin e dyshimtë brenda rrjeteve të tyre.